

Alguien ha robado 100 millones de dólares en criptomonedas utilizando puertas traseras plantadas de antemano en monederos físicos
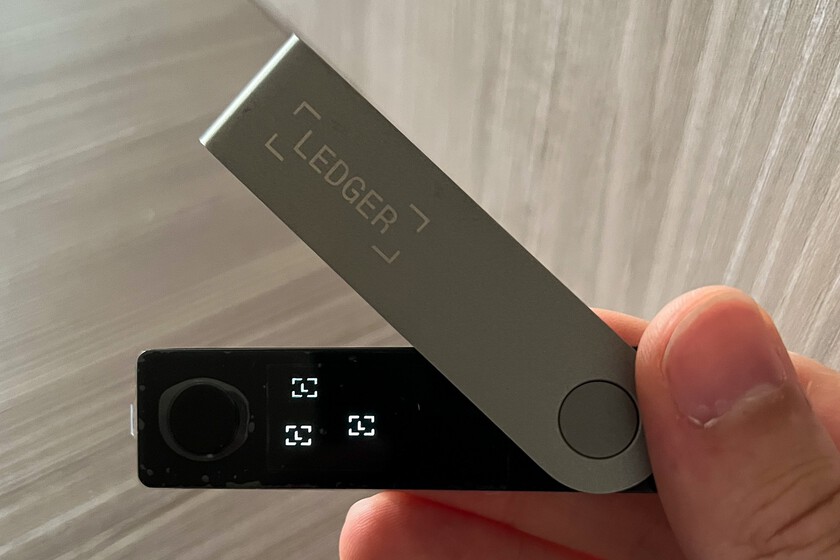
Cuando hablamos de proteger nuestras criptomonedas, solemos pensar en contraseñas, estafas por Internet o ataques informáticos. Sin embargo, existe otra dimensión de la seguridad que puede pasar más inadvertida: la integridad del dispositivo físico al que confiamos las claves de acceso a nuestros fondos. Podemos comprar un monedero auténtico, recibirlo en su embalaje y comprobar que funciona aparentemente con normalidad. Pero ninguna de esas circunstancias garantiza por sí sola que nadie haya manipulado su interior. Y ese es precisamente el tipo de riesgo que puede poner en cuestión incluso las precauciones más habituales.
Las primeras denuncias llegaron el 9 de octubre desde el sudeste asiático: usuarios de monederos Ledger aseguraban que sus fondos habían desaparecido sin autorizar ninguna transferencia. El fabricante vinculó los casos de pérdidas confirmados a CryptoBilis, un distribuidor autorizado para vender sus productos en Malasia, Indonesia y Filipinas. Según Bitquery, el ataque dejó unos 102 millones de dólares sustraídos de 324 monederos digitales identificados en seis redes blockchain, aunque su análisis no permite determinar cómo se obtuvo cada clave. Ledger ha confirmado un implante físico no autorizado en al menos uno de los dispositivos afectados, pero no ha validado el importe total de las pérdidas.
La puerta trasera estaba dentro del dispositivo
Para entender cómo fue posible este ataque, primero debemos aclarar qué protege realmente uno de estos aparatos. Las criptomonedas no se almacenan en su interior, sino que permanecen registradas en una cadena de bloques, mientras el dispositivo custodia las claves privadas necesarias para autorizar operaciones. Durante la configuración, un Ledger Nano X muestra una frase de recuperación de 24 palabras que permite reconstruir esas claves si perdemos el monedero. El problema es que, si alguien consigue esa combinación, puede recuperar el acceso a los fondos sin necesidad de tener el dispositivo original.
La clave del ataque estaba en una modificación que los propietarios no podían apreciar a simple vista. Según las investigaciones de Joe Grand y Tibane Labs, determinados Ledger Nano X habían sido alterados con circuitos adicionales conectados al sistema que envía información a la pantalla. Cuando el usuario configuraba el aparato, esos componentes interceptaban los caracteres de la frase de recuperación y los almacenaban. Después, un módulo LTE, una eSIM y una antena permitían transmitir los datos a los atacantes, que podían reconstruir el acceso al monedero desde otro dispositivo.
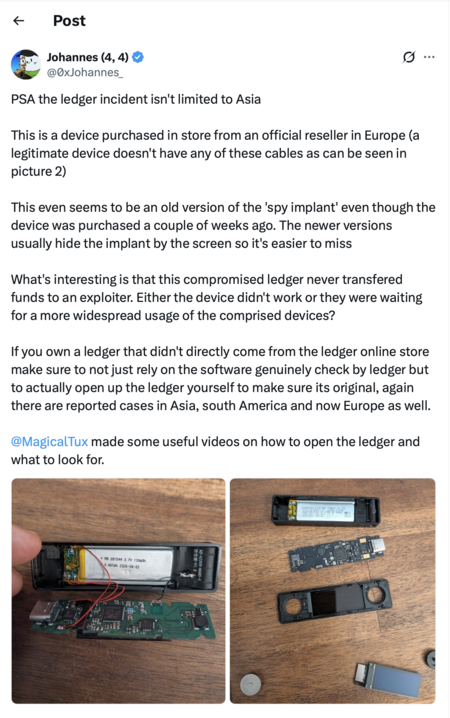
Un usuario mostró un Ledger Nano X presuntamente manipulado (izquierda) junto a uno sin modificar (derecha) | Foto: Johannes (X)
¿Cómo podía pasar inadvertida una alteración así? El sistema Genuine Check de Ledger verifica la autenticidad del dispositivo mediante su chip de seguridad, pero no está diseñado para identificar componentes añadidos a su alrededor. Si ese chip permanece intacto, un aparato manipulado puede superar la comprobación y funcionar con aparente normalidad, una limitación que el propio fabricante ha reconocido. La compañía francesa sostiene, además, que no ha encontrado indicios de una intrusión en sus sistemas o servicios. Lo investigado hasta ahora apunta a la manipulación física de determinadas unidades, no a una vulneración de su infraestructura interna.
Las señales de esta amenaza habían aparecido mucho antes del robo. En agosto de 2025, el investigador Joe Grand comenzó a examinar monederos Ledger después de que un comprador en Tailandia detectara componentes extraños en uno de ellos. En marzo de 2026 comunicó sus hallazgos al fabricante, pero los descubrimientos continuaron: meses después, Mark Karpelès, de Tibane Labs, identificó versiones más sofisticadas, en las que los cables visibles habían sido sustituidos por circuitos flexibles cuidadosamente camuflados. Aquella evolución apuntaba a un trabajo cada vez más elaborado, aunque no demuestra que todos los dispositivos fueran modificados por los mismos responsables.
Con la investigación todavía abierta, Ledger recomendó a quienes hubieran comprado uno de sus dispositivos a CryptoBilis en los 90 días anteriores a la alerta que no iniciaran su configuración si todavía no lo habían hecho. A quienes ya lo habían configurado les aconsejó considerar el traslado de sus fondos a un nuevo monedero Ledger con una frase de recuperación diferente. La compañía también está revisando sus medidas contra las alteraciones físicas, mientras fabricantes como Trezor han anunciado cambios preventivos en sus redes de distribución. Por ahora, eso sí, nadie ha identificado públicamente a los responsables ni se conoce el número total de unidades afectadas.
Imágenes | Roderart (CC BY-SA 4.0) | 0xJohannes_ (captura de pantalla X)

–
La noticia
Alguien ha robado 100 millones de dólares en criptomonedas utilizando puertas traseras plantadas de antemano en monederos físicos
fue publicada originalmente en
Xataka
por
Javier Marquez
.